在数字化转型加速的今天,山西本地的政企单位、医疗机构、教育系统和中小制造企业都在经历一场深刻的信息化变革。业务上云、系统集成、数据集中管理带来了效率的跃升,也让网络安全风险变得更加具体和紧迫。面对市场上数量众多的服务商,如何判断一家山西网络安全公司是否真正具备解决实际问题的能力,成为许多信息化负责人头疼的事情。本文从服务能力、合规要求、技术落地等角度,梳理出一套可操作的选型思路,帮助你在太原乃至全省范围内找到合适的安全合作伙伴。
为什么山西本地企业对网络安全服务的需求在快速增长
过去很长一段时间,网络安全被视为"出了问题再补救"的应急事项。如今情况已经明显不同。一方面,《网络安全法》《数据安全法》《个人信息保护法》相继落地,等级保护2.0标准全面推行,监管检查趋于常态化;另一方面,山西持续推进数字政府和工业互联网建设,能源、制造、医疗、教育等行业的业务系统大量暴露在互联网环境中,攻击面显著扩大。
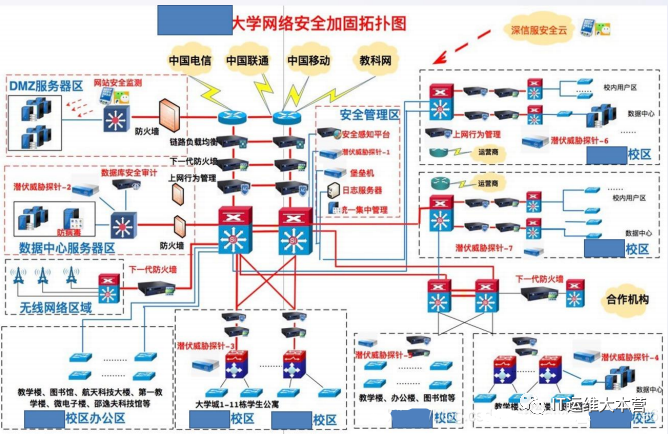
与此同时,勒索软件、供应链攻击、Web漏洞利用等威胁手段不断升级,攻击成本降低而破坏力增强。很多单位在遭遇一次网站篡改或数据泄露之后,才意识到日常的网站安全检测和安全运维服务并非可有可无的开支,而是业务连续性的基础保障。这种认知转变,直接推动了本地市场对专业安全服务的需求。
一家合格的山西网络安全公司应具备哪些核心服务能力
安全服务不是一个笼统的概念,而是由多个环节构成的技术体系。评估服务商时,可以从以下几个维度逐项对照,看其能力是否覆盖完整。
1. 风险评估与漏洞发现能力
这是安全工作的起点。专业的漏洞扫描服务应当覆盖主机、Web应用、数据库、中间件等多个层面,并能对扫描结果进行人工验证,剔除误报。而渗透测试公司的价值在于模拟真实攻击者的思路,通过手工测试发现自动化工具难以触及的逻辑漏洞和权限缺陷。评估时可以关注服务商是否具备规范的测试流程、详细的报告输出以及可复现的漏洞验证说明。
2. 合规咨询与等保整改能力
等级保护测评是多数单位绕不开的合规要求。但测评本身只是手段,真正的难点在于整改落地。等保整改咨询服务需要服务商既懂标准条款,又懂技术实现,能够针对差距项给出可执行的加固方案,而不是简单罗列问题清单。有经验的团队会结合业务实际情况,在合规成本与安全效果之间找到平衡点。
3. 安全运维与持续防护能力
安全不是一次性的项目,而是持续的过程。安全运维服务通常包括安全设备策略调优、日志分析与告警研判、定期巡检、应急响应等内容。对于缺乏专职安全人员的中小单位来说,将这部分工作外包给专业团队,往往比自行培养人员更具性价比。
4. 基础设施加固与配置能力
很多安全事件的根源在于基础配置不当。防火墙配置是否遵循最小权限原则、服务器安全防护是否关闭了不必要的端口和服务、网络安全加固是否覆盖了操作系统和中间件层面,这些细节直接决定了系统的抗攻击能力。优秀的服务商会在信息安全咨询阶段就把这些基础工作做扎实。
5. 数据安全专项能力
随着数据要素价值提升,数据安全服务逐渐成为独立的需求方向,涵盖数据分类分级、脱敏、加密存储、访问审计等内容。特别是涉及大量个人信息或重要数据的单位,需要服务商具备相应的咨询与实施经验。
太原网络安全服务市场的选型要点
在太原寻找太原网络安全服务供应商时,建议从以下几个角度进行考察,避免仅凭报价或宣传材料做决策。
- 看资质与团队:是否具备相关安全服务资质,技术团队是否有渗透测试、等保测评相关的专业认证,人员是否稳定。人员流动频繁的服务商,项目交付质量往往难以保证。
- 看行业经验:不同行业的业务系统和合规要求差异很大。服务过政府、医疗、能源、教育等类似单位的团队,对行业痛点的理解会更到位。
- 看服务流程:正规的服务商会有明确的项目流程,包括前期调研、方案设计、实施、复测、报告交付和售后支持,每个环节都有文档留痕。
- 看响应能力:安全事件往往突发,本地服务商在地理距离上的优势不可忽视。了解其应急响应的时效承诺和实际执行情况很有必要。
- 看报告质量:一份好的安全检测报告,应当清晰说明漏洞位置、风险等级、复现步骤和修复建议,而不是堆砌术语。
从行业视角看安全服务的延伸价值
信息传输、软件和信息技术服务业本身具有技术服务属性,这使得安全服务与软件开发、系统集成、运维支持之间存在天然的协同关系。一家综合能力较强的山西网络安全公司,往往能够在系统建设初期就介入安全设计,把安全左移做到实处,而不是等到系统上线后再亡羊补牢。
在云计算、大数据、人工智能等技术广泛应用的背景下,安全边界正在变得模糊。云上资产的安全配置、API接口的防护、供应链组件的漏洞管理,都是传统安全方案容易忽略的环节。具备云安全、容器安全、代码审计等延伸能力的服务商,更能适应未来的技术演进节奏。
建立长期安全合作关系的几点建议
选择安全服务商不是一锤子买卖。建议在合作初期就明确服务范围、交付标准和沟通机制,定期开展安全评估和应急演练,把安全能力真正嵌入到日常运营中。同时,单位内部也应培养基本的安全意识和管理制度,与服务商形成互补,而不是完全依赖外部力量。
对于正在寻找可靠合作伙伴的山西本地单位而言,博瑞信安网络安全(boruisec.com)长期专注于漏洞扫描、渗透测试、等保整改、安全运维、数据安全等方向,立足太原、服务全省,能够为不同规模的客户提供贴合实际的安全解决方案。无论是合规驱动的等保建设,还是实战导向的安全加固,选择一家懂技术、懂行业、能落地的本地服务商,往往能让安全投入产生更实在的回报。